WP AI Bridge
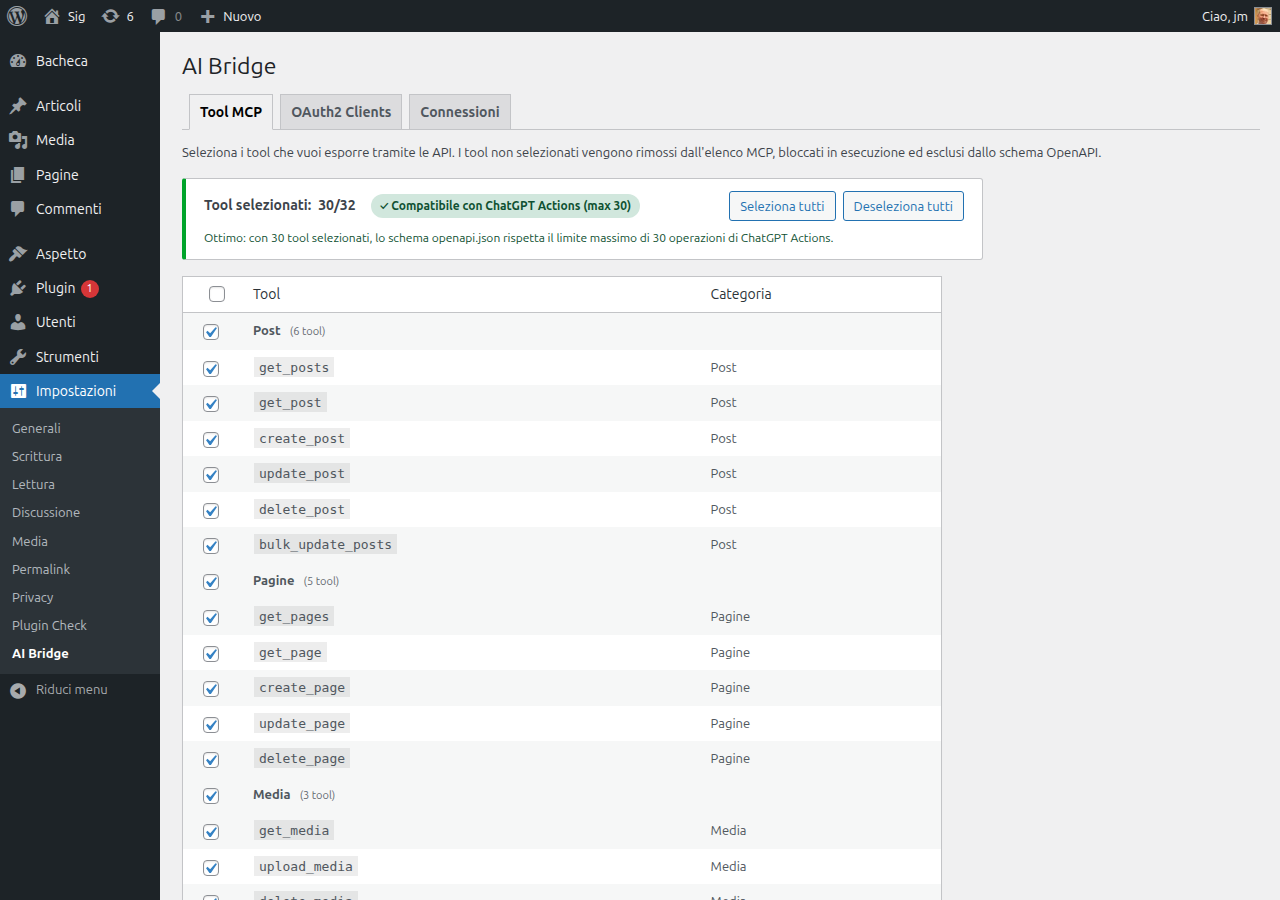
WP AI Bridge è un plugin WordPress che permette a Claude, ChatGPT e ai client MCP di lavorare sui contenuti di un sito: articoli, pagine, media, categorie, commenti e custom post type. L'ho scritto per gestire i miei siti direttamente dalla chat dell'IA, senza passare dal pannello di amministrazione. È PHP puro, senza dipendenze esterne, ed espone 32 tool attraverso un server MCP, uno schema OpenAPI per ChatGPT e un connettore a riga di comando per Claude Desktop e Cursor.
La sfida
Dare a un servizio esterno la possibilità di scrivere su un sito vuol dire fidarsi di qualcosa che non controlli. La REST API di WordPress non bastava: le application password danno accesso a tutto quello che può fare l'utente, e nessuno registra chi ha chiamato cosa. Un modello linguistico, poi, non sa da solo quali operazioni ha a disposizione. Serviva uno strato in mezzo con credenziali revocabili e permessi stretti, senza aggiungere librerie da mantenere.
La soluzione
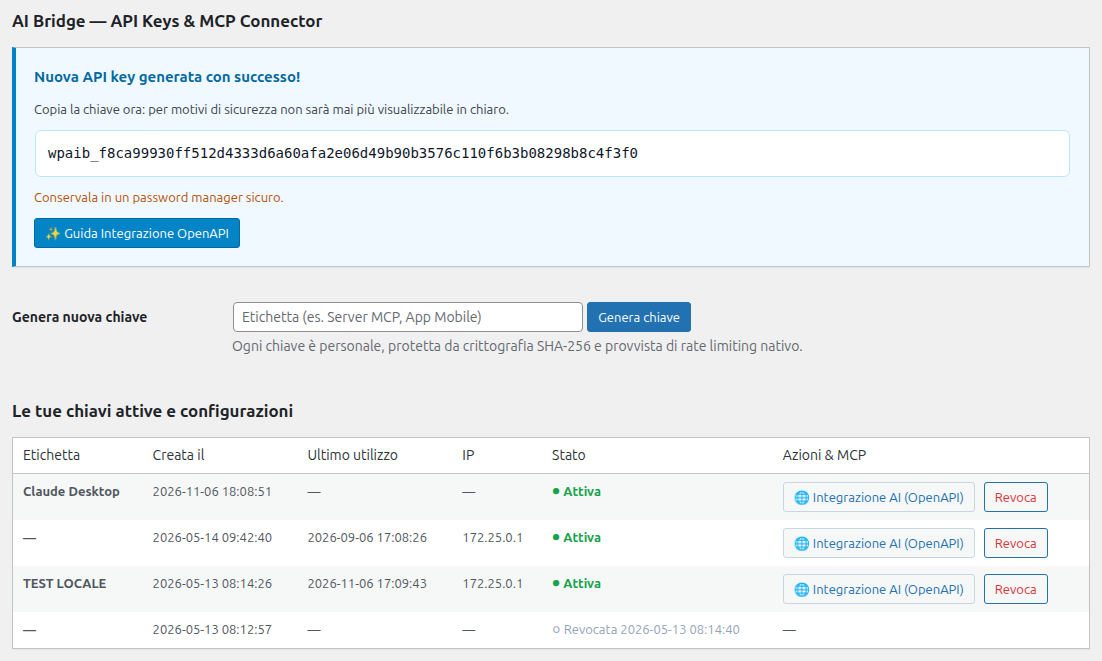
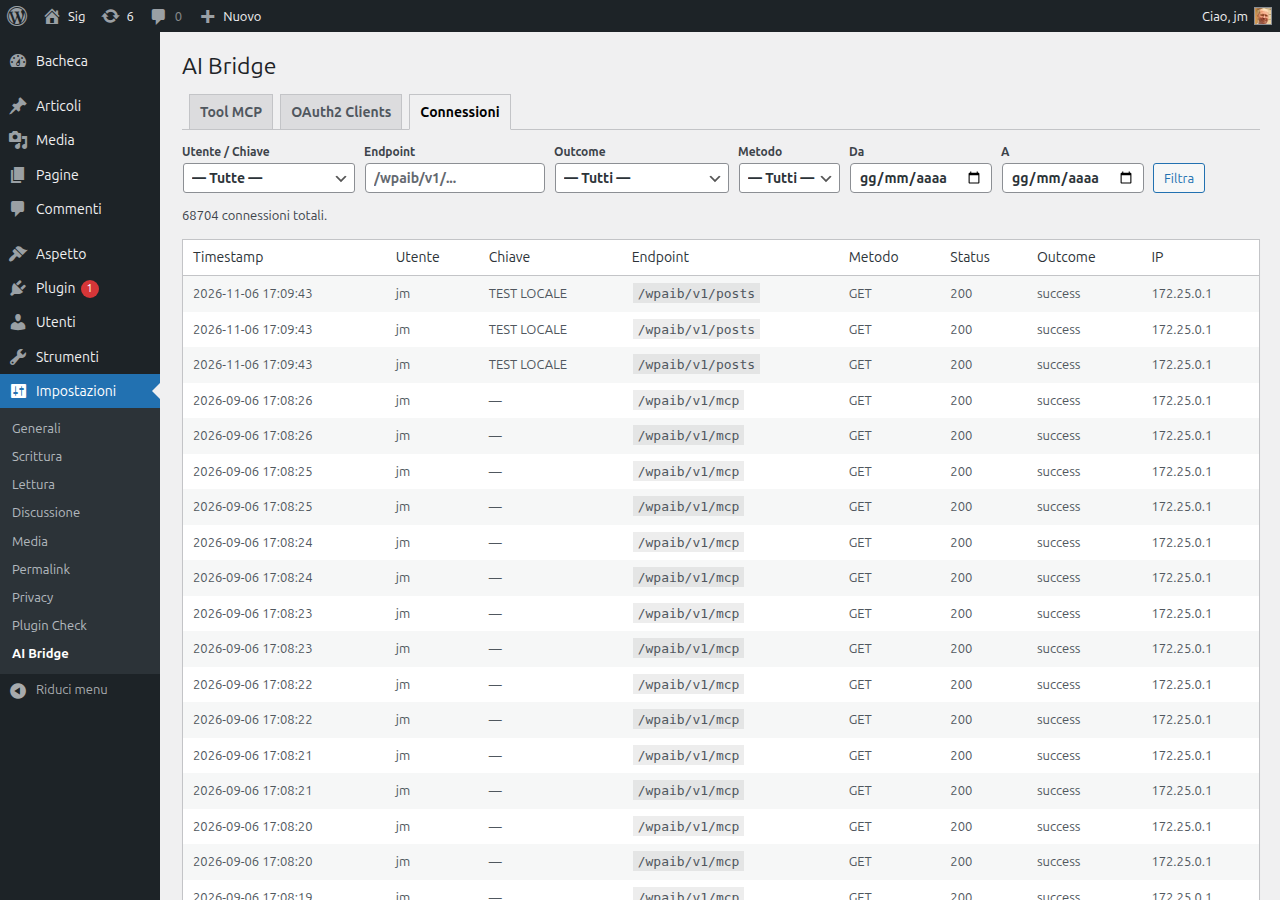
Ogni utente genera le sue chiavi API dal profilo: si vedono una sola volta e nel database resta solo l'hash SHA-256. In alternativa c'è un flusso OAuth2 completo, con pagina di consenso e refresh token che cambia a ogni uso. Ogni richiesta passa dalle capability di WordPress e, con OAuth2, anche dallo scope del token. Dall'amministrazione si sceglie quali tool esporre e si consulta il registro di ogni chiamata, con utente, endpoint, esito e IP. Il limite è di 300 richieste al minuto per chiave.
I risultati
Il plugin è arrivato alla versione 1.6, con l'export completo di un sito tramite paginazione a cursore e HTML già renderizzato. Una suite di regressione con 95 controlli verifica dinieghi e accessi legittimi. A novembre 2026 WordPress.org lo ha rifiutato, perché alcuni tool (gestione dei plugin e aggiornamenti) danno poteri da amministratore a un servizio esterno. Ho scelto di non ridurlo: resta su GitHub, open source, e i tool più delicati si possono disattivare dalle impostazioni.
Immagini