
Quando devo sistemare un articolo su uno dei miei siti WordPress, invece di aprire il pannello di amministrazione posso chiederlo a Claude. Gli scrivo di cambiare la categoria a dieci articoli o di caricare un'immagine e metterla in evidenza, e il lavoro viene fatto sul sito vero, non in una bozza da copiare e incollare.
Per arrivarci ho scritto un plugin, WP AI Bridge. L'ho cominciato a maggio, è arrivato alla versione 1.6 e il codice è su GitHub. Qui racconto com'è fatto e com'è andata quando ho provato a pubblicarlo nella directory ufficiale di WordPress.
Il problema: l'IA sa scrivere, ma non può toccare il sito
Claude e ChatGPT scrivono bene, ma tra il testo che producono e il sito c'è sempre stato un passaggio manuale: copiare, incollare, sistemare la formattazione, scegliere l'immagine, salvare. Moltiplicato per qualche sito e qualche decina di articoli, diventa la parte più noiosa del lavoro.
WordPress ha già una REST API, ma non è pensata per un assistente IA. Le application password danno accesso a tutto quello che può fare l'utente, e nessuno tiene traccia di chi ha fatto cosa. In più un modello linguistico non sa da solo quali chiamate esistono e come usarle. Serviva uno strato in mezzo, con permessi stretti e una descrizione degli strumenti che l'IA potesse leggere.
Com'è fatto
WP AI Bridge è PHP puro, senza Composer e senza dipendenze esterne. Espone i suoi endpoint sotto /wp-json/wpaib/v1/ e li rende raggiungibili in modi diversi a seconda del client:
- un server MCP via HTTP, che si aggiunge a Claude.ai come connettore personalizzato;
- un piccolo script PHP,
mcp-connector.php, per i client MCP locali come Claude Desktop e Cursor, senza bisogno di Node.js; - uno schema OpenAPI 3.0.3 generato al volo, da importare nelle Custom Actions di ChatGPT.
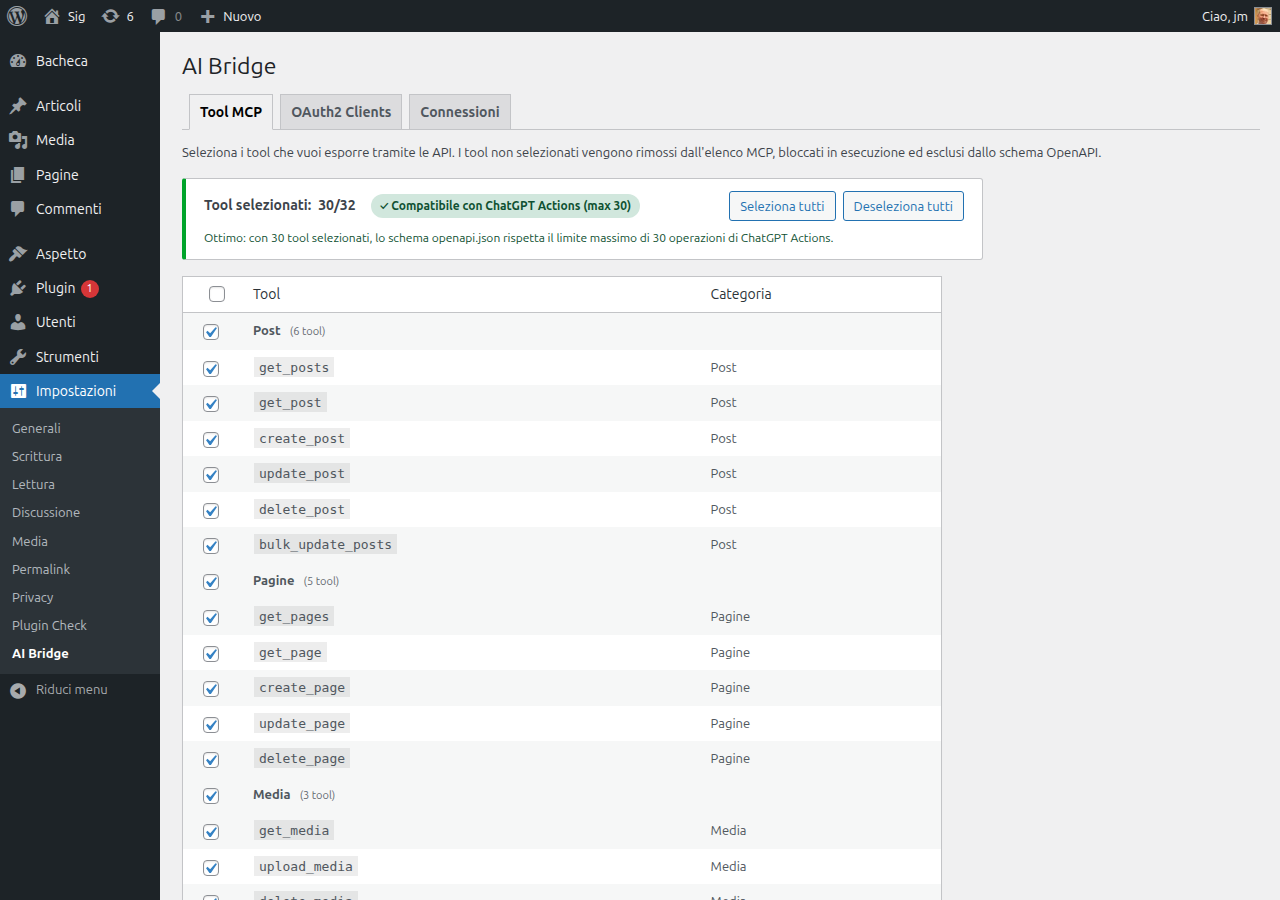
I tool sono 32: articoli, pagine, custom post type, media, categorie, tag, commenti, menu, tema, utenti in sola lettura, impostazioni del sito, plugin e aggiornamenti. Dall'amministrazione si sceglie quali esporre. ChatGPT accetta al massimo 30 operazioni per schema, quindi la pagina delle impostazioni conta quelle attive e avvisa quando si supera il limite.
Dalla versione 1.6 il plugin serve anche per l'export completo di un sito: paginazione a cursore stabile mentre il contenuto cambia, HTML già renderizzato dei blocchi e degli shortcode, menu dei temi classici e di quelli a blocchi.
La parte che mi ha preso più tempo: la sicurezza
Dare a un servizio esterno la possibilità di scrivere su un sito è una cosa seria, e la maggior parte del lavoro è finita lì.
Ogni utente genera le sue chiavi API dal profilo. La chiave si vede una sola volta, nel database resta solo l'hash SHA-256, e si può revocare in qualsiasi momento. In alternativa c'è un flusso OAuth2 completo, con pagina di consenso, token di accesso a scadenza e refresh token che cambia a ogni utilizzo. Ogni richiesta passa dalle capability di WordPress: chi può solo scrivere articoli non tocca le pagine, chi non modera i commenti non vede email e IP degli autori. Lo scope OAuth2 è un secondo filtro prima della capability.
Poi ci sono i dettagli che si scoprono solo provando. Un elenco di articoli che restituiva le bozze degli altri utenti, mentre la lettura del singolo articolo le negava. Commenti su un allegato visibili anche quando l'articolo che lo conteneva era protetto da password. Ogni volta che ne trovavo uno lo correggevo e aggiungevo un test, e oggi la suite di regressione fa 95 controlli su dinieghi e accessi legittimi. Completano il quadro un limite di 300 richieste al minuto per chiave e un registro di ogni chiamata, con utente, endpoint, esito e IP.
La directory di WordPress.org ha detto no
A novembre ho deciso di pubblicarlo nella directory ufficiale. La preparazione è stata più lunga del previsto: passare il controllo automatico di Plugin Check, sistemare il text domain, togliere la data di compatibilità dall'intestazione del file principale perché deve stare solo nel readme, riscrivere le query del registro perché lo scanner non accettava la clausola WHERE costruita a pezzi. Ho dovuto anche cambiare nome, perché nomi generici come "AI Bridge" vengono rifiutati a priori, e così è diventato JMC AI Bridge.
Il controllo automatico è passato, la revisione manuale no. Il plugin, hanno scritto, permette a un servizio esterno di compiere azioni da amministratore sul sito, come disattivare o eliminare plugin e lanciare gli aggiornamenti. Se il servizio o le credenziali che conserva vengono compromessi, lo sono anche tutti i siti che lo usano.
Ci ho pensato un po' e non ho fatto ricorso. Avrei potuto preparare una versione ridotta, solo per i contenuti, ma quei tool li ho scritti perché li uso. Sui miei siti decido io quali attivare e con quale utente, e il registro mi dice cosa è successo. Il loro ragionamento però è corretto per una directory che installa plugin su milioni di siti gestiti da chiunque. Una chiave API con poteri da amministratore, lasciata in un'automazione dimenticata, è un rischio vero.
Così il plugin resta su GitHub, con il suo nome originale. Chi lo installa sa cosa sta installando, e i tool più delicati si possono spegnere dalla pagina delle impostazioni.
Come provarlo
Lo zip è nelle release del repository. Si carica da Plugin, Aggiungi nuovo plugin, Carica plugin, poi si genera una chiave dal proprio profilo e la pagina mostra già la configurazione pronta per Claude, ChatGPT o un client MCP locale. Il consiglio che darei è di creare un utente dedicato all'IA, con il ruolo più basso che basta per il lavoro, e attivare solo i tool che servono.
Il codice è su github.com/jeanmarieclement/wp-ai-bridge.